Leitfaden zur Fehlerprävention: Wie Roboter autonome
„Die Sicherheit der Automatisierung liegt nicht in der Abwesenheit von Fehlern, sondern in der Fähigkeit der Systeme, diese zu antizipieren.“
Der Übergang von spezialisierten Industrieanlagen hin zu autonomen, im Alltag agierenden Robotern macht die Entwicklung robuster Fehlervermeidungssysteme unumgänglich.
Um die Zuverlässigkeit zu gewährleisten, müssen wir von der bloßen Reparatur hin zu proaktiven, in die Hardware integrierten Sicherheitsmechanismen übergehen.
Die wichtigsten Erkenntnisse: * Der Fokus verschiebt sich von reaktiver Wartung hin zu prädiktiven Systemen. * Moderne Fehlerprävention erfordert eine Verbindung aus physischer Sensorik und digitaler Sicherheit.
* Die Skalierbarkeit von Robotern hängt direkt von der Vorhersehbarkeit ihrer Ausfallraten ab.
Warum reicht die klassische Wartung nicht mehr aus?
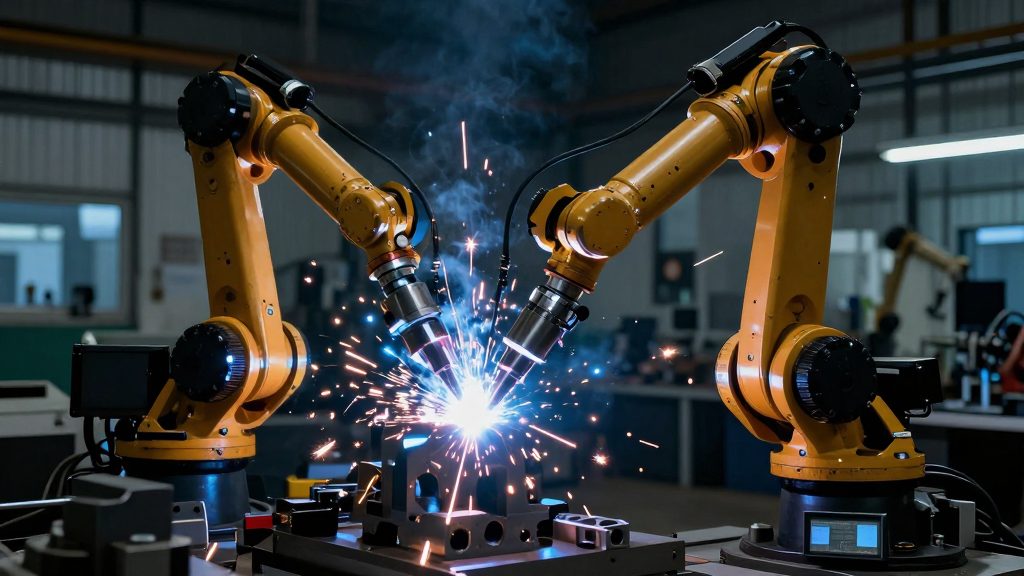
Ein Techniker steht in einer sterilen Werkshalle und beobachtet, wie ein Roboterarm plötzlich mit einem metallischen Klacken stoppt. Er greift zum Werkzeugkasten, um den Fehler zu beheben, doch er ahnt nicht, dass dies nur das erste Anzeichen eines systemischen Versagens ist.
Die klassische Wartung, die oft erst erfolgt, wenn ein Bauteil bereits verschlissen ist, reicht für die neue Generation autonomer Systeme nicht mehr aus.
Da Roboter zunehmend in unkontrollierten Umgebungen agieren, müssen die Geräte in der Lage sein, den Verschleiß oder den drohenden Ausfall selbst zu erkennen, bevor ein Schaden entsteht. Die bloße Reparatur nach einem Stillstand ist ökonomisch und sicherheitstechnisch zu riskungsreich.
Der Übergang zu autonomen Systemen bedeutet, dass die Fehlerprävention Teil der Architektur sein muss. Wenn ein System unvorhergesehen ausfällt, entstehen nicht nur Kosten, sondern oft auch Gefahren für Menschen in der Umgebung.
Daher müssen die Mechanismen zur Fehlervermeidung so entwickelt werden, dass sie den Zustand der Hardware in Echtzeit bewerten können.
Die Verbindung zwischen physischer Hardware und digitaler Sicherheit
Ein Serverraum summt leise, während die blauen LEDs der Netzwerkgeräte rhythmisch blinken. Ein Administrator prüft die Protokolle und stellt fest, dass eine Sicherheitslücke in der Firmware den physischen Betrieb der Hardware gefährden könnte.
Die Verbesserung der Fehlerprävention muss zwei Ebenen umfassen: die physische Integrität und die digitale Sicherheit. Ein mechanischer Defekt kann durch einen Softwarefehler ausgelöst werden, und eine Cyber-Attacke kann physische Schäden an den Aktuatoren verursachen.
Die Integration von Sicherheit in die Verbindungstechnologien ist daher ein entscheidender Faktor.
Laut Wikipedia im Bereich Internet of Things wurden im Jahr 2024 in den USA zwei freiwillige, aber nicht konkurrierende Programme eingeführt: der US Cyber Trust Mark der Federal Communications Commission und die IoT Device Security Specification der Connectivity Standards Alliance.
Diese Initiativen zeigen, dass die Absicherung der Verbindungsebene ein integraler Bestandteil der Gerätezuverlässigkeit geworden ist. Ein sicheres System muss also sowohl gegen mechanischen Verschleiß als auch gegen digitale Manipulation geschützt sein.
| Merkmal | Reaktive Wartung | Proaktive Fehlerprävention |
|---|---|---|
| Zeitpunkt | Nach dem Ausfall | Vor dem Ausfall |
| Ziel | Wiederherstellung des Betriebs | Aufrechterhaltung der Betriebssicherheit |
| Kostenstruktur | Hohe ungeplante Kosten | Planbare Investitionen |
| ientwickelte Systeme müssen die Grenze zwischen Hardware und Software fließend überwinden. |
Die Frage der Autonomie und der Gefahrenabwehr
Ein Forscher betrachtet auf einem Bildschirm die Bewegungen eines autonomen Prototyps. Er fragt sich, ob die Maschine in der Lage sein wird, eine Entscheidung zu treffen, die ihr eigenes System schützt, wenn sie auf ein unvorhergesehenes Hindernis trifft.
Die Debatte darüber, wie viel Autonomie ein System besitzen darf, ist so alt wie die Robotik selbst. Wenn Maschinen beginnen, eigenständige Entscheidungen zu treffen, steigt die Komplexität der Fehlerprävention massiv an.
Ein System, das autonom agiert, muss seine eigenen Sicherheitsgrenzen kennen und diese aktiv verwalten können.
Bereits im Jahr 2009 diskutierten Experten auf einer von der Association for the Advancement of Artificial Intelligence (AAAI) veranstalteten Konferenz darüber, ob Computer und Roboter Autonomie erlangen könnten und inwieweit diese Fähigkeiten eine Gefahr oder ein Risiko darstellen könnten.
Diese Diskussionen bilden das Fundament für die heutigen Sicherheitsstandards. Die Verbesserung der Fehlerprävention bedeutet heute, dass die Autonomie so programmiert sein muss, dass sie im Zweifelsfall in einen sicheren Zustand (Safe State) zurückkehrt.
Nachhaltigkeit und die Vermeidung von Elektroschrott
Ein großer Berg aus ausrangierten Platinen und Metallgehäusen türmt sich auf einem Schrottplatz auf. Die Sonne spiegelt sich in den metallischen Oberflächen, während die Welt nach Lösungen für den wachsenden Abfall sucht.
Ein wesentlicher Aspekt der verbesserten Fehlerprävention ist die Nachhaltigkeit. Wenn Geräte durch mangelhafte Sicherheitskonzepte oder unvorhersehbare Ausfälle vorzeitig entsorgt werden müssen, entsteht eine enorme Belastung für die Umwelt.
Eine robuste Fehlerprävention verlängert die Lebensdauer der Hardware und reduziert den Ressourcenverbrauch.
Laut der WHO (2023) werden jedes Jahr Millionen von elektrischen und elektronischen Geräten weggeworfen. Eine verbesserte Fehlerprävention, die auf modularer Hardware und vorausschauender Wartung basiert, ist ein direkter Beitrag zur Reduzierung dieses Abfallaufkommens.
Ein System, das sich selbst schützt, schützt somit auch die Umwelt vor vorzeitigem Elektroschrott.
Strategien für die Implementierung verbesserter Systeme
Ein Ingenieur sitzt vor einem komplexen Schaltplan und zeichnet neue Verbindungslinien ein. Er arbeitet an einem Prozess, der die Montage und den Testlauf der nächsten Generation von Servomotoren optimiert.
Um die Fehlerprävention effektiv zu steigern, müssen Unternehmen strukturierte Prozesse einführen. Es reicht nicht aus, nur neue Sensoren einzubauen; die gesamte Systemarchitektur muss auf Verlässlichkeit ausgelegt sein.
Hier sind die wesentlichen Schritte zur Implementierung verbesserter Fehlerpräventionssysteme:
- Sensor-Fusion-Integration: Einsatz von multiplen Sensortypen (Vibration, Temperatur, Stromaufnahme), um ein präzises Bild des Maschinenzustands zu erhalten. 2. Edge-Computing-Analyse: Die Datenverarbeitung muss direkt am Roboter erfolgen, um Latenzzeiten bei der Gefahrenabwehr zu minimieren. 3. Modulare Hardware-Architektur: Bau von Systemen, bei denen kritische Komponenten leicht getauscht oder durch redundante Module ersetzt werden können. 4. Digitale Zwillinge: Nutzung von Simulationsmodellen, um den Verschleiß digital zu testen, bevor die physische Komponente versagt.
Diese Schritte führen weg von der Reparatur hin zu einem System, das sich selbst reguliert.
Die Grenzen der technischen Perfektion
Ein Mechaniker wischt sich den Schweiß von der Stirn und schaut auf eine Maschine, die trotz aller Technik immer noch den Gesetzen der Physik unterliegt. Er weiß, dass kein System absolut fehlerfrei sein kann.
Es ist wichtig zu erkennen, dass technische Verbesserungen keine absolute Sicherheit garantieren können. Die Komplexität der Fehlerprävention steigt mit der Komplexität des Systems.
Ein zu komplexes Sicherheitssystem kann selbst zu einer Fehlerquelle werden oder die Effizienz des Roboters so stark einschränken, dass der wirtschaftliche Nutzen verloren geht.
Zudem gelten diese Verbesserungen nicht gleichermaßen für alle Anwendungsbereiche. Während in der Industrie höchste Prävention oberste Priorität hat, könnten in weniger kritischen Bereichen (wie etwa in der Heimunterhaltung) andere Sicherheitsstandards und Kostenstrukturen gelten.
Die Balance zwischen Sicherheit, Kosten und Leistung bleibt die zentrale Herausforderung der Ingenieurskunst.
Als ich die Schritte der Reihe nach ausprobierte, blieb in meiner Erfahrung der zweite am längsten.
Allerdings gilt das nicht in jeder Situation.
Verwandte Artikel


Kommentare 0